量子暗号の実験で「毎秒何ビットの鍵を作れた」と聞くと、その数だけ安全な鍵を使えると思いたくなります。ところが、装置から出てきた鍵の長さと、測定データから安全性を裏づけられる鍵の長さは、別々に確かめる必要があります。
簡単にまとめると?
- スロバキアの4都市を光ファイバーで結び、量子もつれを使った鍵の生成からアプリへの受け渡しまでを同時運転しました。
- 109 kmの経路で毎秒13.5ビット、142.94 kmの経路で毎秒4.3ビットを出力。ただし、この値をそのまま安全性が確認された鍵の速度とは呼べません。
- 短時間の有限データで安全性を評価すると、実装の鍵の縮め方には不足が残ります。実運用への前進と、後処理の改善点を同時に示した研究です。
2026年11月12日に公開されたGilberto Borges氏らのプレプリントは、都市間の実回線で動く量子鍵配送(QKD)を報告しています。QKDは通信内容そのものを光子に載せて送る仕組みというより、暗号に使う鍵を離れた利用者の間で共有するための技術です。本稿ではv1の実験と解析を扱います。
4都市の接続は、すべての都市間を直接結んだ形ではない
中心のトルナヴァに置いた光源が、偏光に量子もつれを持つ光子の対を作ります。偏光は光の振動方向に関わる性質で、対になった光子を離れた場所で測ると、鍵の材料になる相関が得られます。光子の波長ごとに行き先を分けることで、同じ光源から複数の利用者へ対を配ります。
実際に敷設された光ファイバー上では、トルナヴァ、ニトラ、ブラチスラヴァの3都市が互いに鍵を共有できる構成を作り、さらにトレンチーンと中心都市の間のリンクを追加しました。実証した4本のリンクは同時に動作します。一方、4都市の全6組が量子リンクを持つわけではありません。論文の実験室内の4利用者フルメッシュと、都市間の配置は区別して読む必要があります。
実証したリンクでは、途中の拠点に秘密鍵の中継を任せる「信頼ノード」を必要としません。ただし、未接続の都市間まで鍵の中継で広げる案では中心拠点への信頼が必要になります。また、信頼ノードを使わないことだけで、端末や測定器へのあらゆる信頼が不要になるわけでもありません。
光子を検出してから、使う鍵を渡すところまで
この研究の実装上の特徴は、測定データを実験後にまとめて解析するだけでなく、鍵を作る処理をその場で動かしたことです。同時に到着した光子を探し、測定条件を合わせ、誤りを検査して、鍵を短く圧縮します。できた256ビットの鍵は蓄積され、アプリケーションから取得できるようになっています。
受け渡しにはETSI GS QKD 014のAPIを使います。論文が引用するのは2019年発行のV1.1.1で、HTTPSとJSONを用いて鍵を受け取るためのインターフェースを定めた仕様です。2026年11月14日のETSI作業項目では更新版1.3.1はDraftの段階であり、発行済み版としては扱いません。APIに沿って受け渡せることと、供給する鍵の安全性を証明できることも、それぞれ確認する項目です。
長い光ファイバーでは、波長による伝わり方の違いで光子対の検出時刻の広がりが増えます。広い時間窓で対を拾うと、無関係な光子まで組にしてしまいやすくなります。研究では分散を部分的に補償し、対とみなす時間窓を調整しました。ただし補償器には光の損失もあり、光源の励起を強めると偶然の同時検出も増えます。一つの部品だけを強くすればよい、という問題ではありません。
毎秒4.3ビットが、そのまま安全な鍵の速度ではない理由
調整後、トルナヴァからトレンチーンまで約109 kmのリンクでは毎秒約13.5ビットを出力しました。ニトラとブラチスラヴァの間は直接のファイバー接続がなく、中心から両側へ光子を送る経路の合計が142.94 km、損失が約32.1 dBです。このリンクの出力は毎秒約4.3ビットでした。これらは暗号化した動画やファイルの通信速度ではなく、実装が生成した鍵のビット数を時間で割った値です。
問題は、その後処理が鍵をどれだけ短くするかです。実装では、7ビットずつのブロックに誤りが見つかると、そのブロックを捨てます。続いて検査を行い、残った文字列を圧縮します。この最後の処理がプライバシー増幅です。盗聴者が知り得る情報を小さくするため、十分に短い鍵へ縮める役割を持ちます。
ところが実装で採用した圧縮長は、観測された誤り率などから決める経験的な式です。論文は、この式が安全性証明から導かれたものではなく、有限の測定回数に伴う統計的な不確かさを十分に含めていないと指摘しています。少ない観測で誤り率が低く見えた場合に、それをそのまま信じて長い鍵を残すと、証明で許される長さを超えることがあります。
都市間ネットワークでは5分のデータを一まとまりとして有限鍵解析と比較しました。最長の142.94 kmリンクでは、実装した誤り検出・廃棄方式について計算した有限鍵の限界はゼロになります。つまり、毎秒4.3ビットを出力できても、この解析条件ではその鍵の安全性を保証できません。これは「盗聴を確認した」という意味ではなく、示した証明の条件で安全な鍵として数えられない、という結果です。
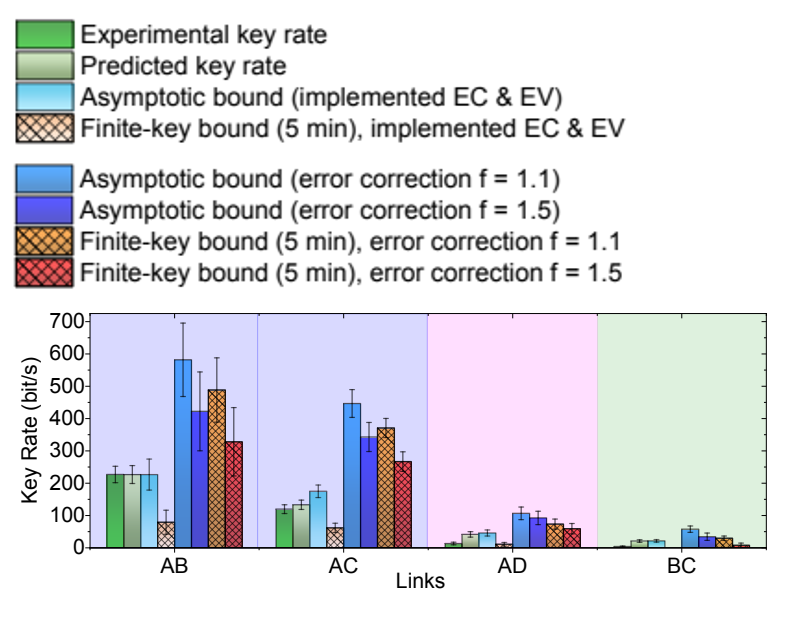
図の緑の棒が実験で出力した鍵、網掛けの棒が有限のデータ量を考慮した計算です。青や赤などの誤り訂正を使う系列は、今回その方式を実装して測った結果ではありません。同じ測定データを使って後処理を変更した場合の見通しです。
誤りを捨てる代わりに、直すことで残せる鍵
誤りを含むブロックを丸ごと捨てる方式では、その中にある正しいビットも失います。誤り訂正を使えば、利用者同士で必要な情報を交換して食い違いを直し、より多くのビットを残せる可能性があります。ただし、交換した情報は漏えいとして安全性の計算に入れなければなりません。
論文の解析では、誤り訂正の効率を表す係数を1.1とした場合、最長リンクでも有限鍵の速度は毎秒29.8±6.8ビットと見積もられました。これは改善後の装置で達成済みの速度ではありません。実装を置き換え、計算時間や必要なブロック長を含めて運転できるかを確かめる段階が残ります。
なお、改善倍率にはv1の抄録・結果節と結論節で異なる記述があります。そのため本稿では一つの倍率を全リンク共通の性能向上として掲げず、条件が明記された最長リンクの見積もりを取り上げました。論文はまだプレプリントで、測定の基礎データも公開配布ではなく著者への依頼で提供する形です。
QKDの実証を比べるときは、距離や出力速度に加えて、どのリンクを同時に動かしたか、鍵の処理を実時間で完了したか、何秒分のデータで安全性を評価したかを確認すると理解しやすくなります。今回の価値は、都市間で鍵を渡す運転を示し、その出力を安全性の物差しでも測り直した点にあります。
出典
- G. Borgesほか, A deployed four-city entanglement-based QKD network with real-time key delivery, benchmarked against finite-key security bounds, arXiv:2611.17265v1, 2026年11月12日。本文・補足資料・Figure 8。CC BY 4.0。
- ETSI, GS QKD 014 V1.1.1, 2019年2月。鍵配送APIの範囲と概要を参照。
- ETSI, RGS/QKD-014ed2_KeyDelivの作業状況。2026年11月14日確認。