量子鍵配送は、離れた二人が秘密の鍵を共有するための技術です。ただし、光を使った通信路だけを考えれば安全になるわけではありません。光を受け取る検出器から、どの検出が起きたかを推測できる情報が外へ漏れる場合も、評価に含める必要があります。
富山大学とスペインのビーゴ大学などの研究者らは、2026年11月3日公開のプレプリントで、受信器の情報漏れと光学部品の偏りを同時に扱う安全性解析を示しました。対象は、位相で情報を表すデコイ状態BB84方式です。実験装置の安全性認証ではなく、明示した装置モデルと前提の下で、秘密鍵の生成率の下限を導く研究です。
簡単にまとめると?
- 検出器が最終的に記録した0と1だけでなく、その背後の検出パターンから漏れる情報も考慮します。
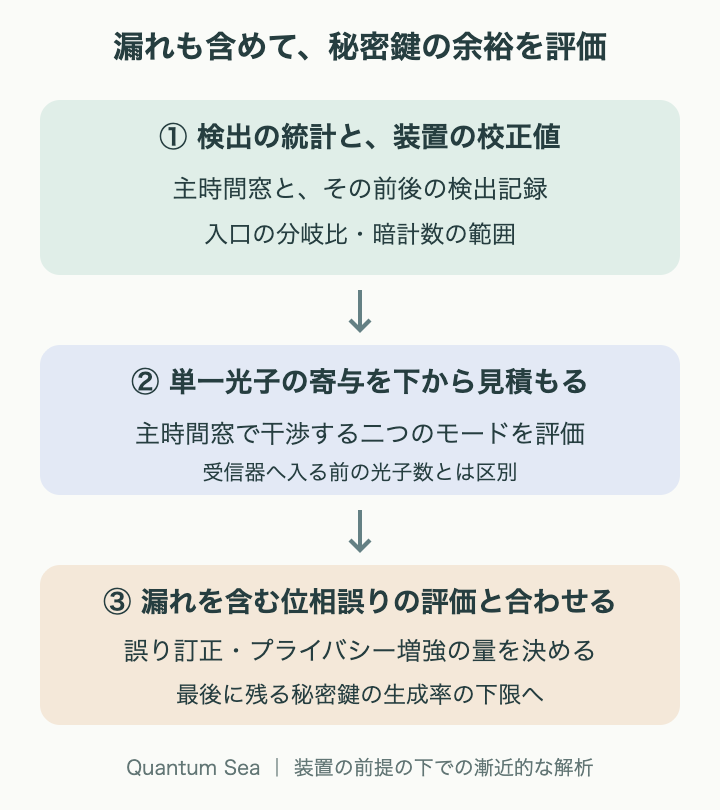
- 主な検出時間帯と、その前後の検出記録から、秘密鍵の評価に使う単一光子の寄与を下から見積もります。
- 情報漏れによる位相誤り率への追加項は、通信路の損失で増幅されません。ただし、光学部品の偏りと情報漏れが重なると、鍵生成率や到達距離は大きく悪化し得ます。
同じ0という記録でも、外へ漏れる情報は同じとは限らない
BB84では、送信側と受信側が測定の基準を選び、一致した記録などから鍵を作ります。今回の方式では、早い光パルスと遅い光パルスの位相差で情報を表し、送信する光の強さも複数に切り替えます。強さごとの検出統計を比べて、単一光子に由来する寄与を見積もるのがデコイ状態法です。
受信側は、光を長い経路と短い経路へ分けて再び重ねる、非対称マッハ・ツェンダー干渉計を使います。二つの検出器は、光子の個数を数えるのではなく、反応があったかどうかを記録します。
一方の検出器だけが反応した場合と、両方が反応した場合は、物理的には異なる出来事です。両方が反応したときに私的な乱数で0か1を割り当てれば、最終記録は一ビットになります。しかし、外へ漏れる情報まで一ビットの記録だけで説明できるとは限りません。たとえば、検出時に光が逆向きへ放出されるバックフラッシュは、受信器からの情報漏れの一例です。
この研究が重視するのは、最終記録を再現するだけの単純化では、実際の検出パターンに依存する漏れを取りこぼす可能性がある、という点です。検出記録と、外へ出る情報の対応を保ったまま解析する必要があります。
前後の「反応しなかった」という記録も使う
干渉計では、一対のパルスが重なる主時間窓の前後に、隣のパルス対とも共有する時間窓ができます。論文では、これらをサテライト時間窓と呼んでいます。
著者らは、主時間窓で検出があった頻度と、主時間窓で検出があり、前後のサテライト時間窓ではどちらの検出器も反応しなかった頻度を使います。光を分ける入口の透過率と、光がなくても検出器が反応する暗計数の校正範囲も合わせ、主時間窓で干渉する二つの光学モードに、ちょうど一個の光子がある確率の下限を導いています。
ここで評価しているのは、受信器へ入る前の光子数そのものではありません。複数の光子が入っても、その一部だけが主時間窓へ向かうことがあり、一個の光子が入っても前後の時間窓へ向かうことがあります。この違いを保ったまま、送信側のデコイ状態法による推定と組み合わせます。
前後の時間窓は、鍵を残すか捨てるかを直接決めるためではなく、パラメーターの推定に使います。また、隣のパルス対と共有する時間窓は、一回の検出、一回の情報放出として扱います。同じ物理的な出来事を独立した二回と数えないことも、解析の条件です。
損失で増幅されない項と、悪化する鍵生成率
秘密鍵の長さを決めるには、通常のビット誤りだけでなく、相補的な測定を仮想的に行ったときの位相誤りも評価します。位相誤りの上限は、盗聴者に知られているかもしれない情報を取り除く、プライバシー増強の量に関わります。
今回の解析では、検出パターンごとに外へ漏れる量子状態が、どれだけ区別しにくいかを表すパラメーターγを使います。γは0から1の範囲で、1なら、鍵に使う二種類の単独検出に対応する漏れ状態が同じです。これは漏れたビットの割合を直接表す数ではありません。
情報漏れによる位相誤り率の追加項は、暗計数を保守的に扱う場合、(1−γ)/2で上から抑えられます。この項には通信路の透過率が入らず、通信路の損失が大きくなっても、この追加項自体は増幅されません。
一方、光が遠くまで届きにくくなれば、利用できる検出は減ります。さらに、干渉計のビームスプリッターが半分ずつに光を分けないと、干渉の見え方が悪化し、誤り訂正やプライバシー増強に使う余裕も減ります。「漏れの追加項が損失に依存しない」ことは、「鍵生成率や距離が損失の影響を受けない」こととは異なります。
論文の数値例では、単独検出に対応する漏れ状態を同じとしたγ=1から、より区別しやすいγ=1/√2へ変えると、次の差が生じました。距離は、計算した秘密鍵生成率の下限が正である範囲の端です。
| 入口・出口のビームスプリッター透過率 | γ=1での限界距離 | γ=1/√2での限界距離 |
|---|---|---|
| 入口0.5、出口0.5 | 約290km | 約277km |
| 入口0.7、出口0.5 | 約269km | 約195km |
釣り合った受信器では距離の低下が約12kmなのに対し、入口の透過率が0.7の例では約73kmになります。すでに光学的な誤りで余裕が減っていると、同じ情報漏れの追加が大きく響く、という比較です。
これらは、損失0.2dB/km、検出効率70%、暗計数確率10のマイナス8乗、誤り訂正効率を理想値とした計算です。各距離で送信光の強さも探索しています。実測の伝送距離や、製品で保証される距離ではありません。γ=1の場合でも、両方の検出器が反応した出来事や、サテライト時間窓からの漏れは、解析上は盗聴者へすべて渡しています。
どの装置にも、そのまま当てはめられるわけではない
この解析では、入口のビームスプリッター透過率は校正範囲が分かればよく、出口の正確な透過率は不要です。一方で、二つの検出器の効率が等しく、測定基準に依存しないことなどを仮定しています。検出器の休止時間や、過去の検出が次の反応を誘うアフターパルスは、対象モデルに含めていません。
漏れについても、現在の検出パターンと受信設定に応じて新たに生じ、過去の記録や入力光子数へ追加で依存しない、という条件があります。攻撃者が今回の漏れを受け取る前に、対象となる二つの入力パルスが保護された受信器内部へ入っていることも必要です。
さらに、扱っているのは送信数を十分大きくした漸近的な鍵生成率です。有限のデータで使う完全な有限鍵評価、検出効率の不一致、記憶を持つ受信器への拡張は今後の課題です。
この研究を装置評価へつなぐ際は、分岐比のずれ、暗計数、漏れ状態の区別しやすさを別々に測るだけでなく、それらが重なったときに、秘密鍵として残せる余裕がどれだけあるかを確認することが大切です。理想的な検出器へ置き換えて考えるだけでは見えない、受信器の具体的な振る舞いを安全性の式へ取り込む研究です。