量子コンピューターへの備えは、新しい暗号を選ぶだけでは終わりません。組織のどのシステムが、何のために、どの暗号を使っているのか。その所在が分からなければ、交換する範囲も費用も決められないからです。
米政府説明責任局(GAO)は2026年10月6日、連邦24機関の耐量子暗号への移行準備を調べた報告書を公開しました。評価した三つの準備項目を、すべて十分に満たした機関はありませんでした。ただし、これは2024年2月〜2025年9月に行われた監査の公開版です。2026年10月時点の進捗を新たに測った結果ではありません。[1]
簡単にまとめると?
- GAOが点検したのは、脆弱な暗号を使うシステムの棚卸し、移行費用の見積もり、実環境での試験です。暗号方式の標準化と、組織全体の移行完了は別の段階です。
- 一覧に機器名を並べるだけでは足りません。使う暗号、その用途、ソフトウェアや運用主体、データを守る必要がある期間まで結ぶことで、優先順位を付けられます。
- 将来の量子計算で危うくなるのは、現在使われている暗号の一部です。秘密を守る仕組みと、相手やソフトウェアの正しさを確かめる仕組みを、それぞれ点検する必要があります。
今月の公開で分かったことと、まだ分からないこと
今回の文書は、2025年9月に発行された非公開部分を含む報告書から、機微な情報を取り除いて公開したものです。公開に向けた機関との調整は2026年9月まで続きました。10月14日の訂正も、この調整についての説明を明確にしたもので、監査の対象期間が延びたわけではありません。[1]
GAOは、行政管理予算局(OMB)の指針などから、三つの準備項目と八つの具体的な活動を定めて評価しました。下の原図では、棚卸しを十分に満たした機関は一つ、費用の把握と試験の項目を十分に満たした機関はゼロです。費用の項目は21機関が部分的に対応し、3機関が未対応でした。試験の項目は1機関が部分的に対応し、23機関が未対応でした。
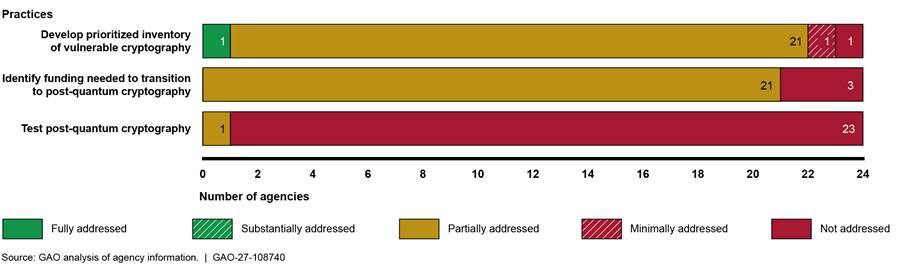
この点検が示すのは、監査時点で移行準備を裏付ける情報や工程が不足していたことです。24機関すべてが同じ場所で止まっていた、現在も進展がない、あるいは量子コンピューターによる侵害が起きた、という意味ではありません。公開版には新しい勧告も追加されていません。
「どこで、何を守る暗号か」を棚卸しする
耐量子暗号(PQC、Post-Quantum Cryptography)は、量子コンピューターを使った攻撃にも耐えることを目指した暗号技術です。量子通信装置への交換を意味する言葉ではなく、通常のコンピューターで使う暗号の仕組みを対象にしています。
たとえばウェブサービスには、通信相手を証明書で確かめる処理、通信に使う秘密の鍵を共有する処理、その鍵で実際のデータを暗号化する処理があります。すべてを「暗号化済み」の一語にまとめると、どの部分を移行する必要があるのか見えなくなります。将来の十分に大きな量子コンピューターで問題になる公開鍵暗号と、データを処理する共通鍵暗号を区別することが出発点です。[1][2]
GAOは、重要システムの一覧だけでなく、暗号アルゴリズム、ソフトウェアの種類、OS、システムを運用する組織などの記録も点検しました。さらに一部の機関・システムでは、記載内容を裏付ける資料があるかを調べています。一覧の空欄が埋まっていることと、実際の構成に合っていることは別の確認なのです。
優先順位には、データをどのくらい長く秘密にしておく必要があるかも関わります。今は読めない暗号文でも、保存しておき、将来それを解ける能力が得られた時に読むという脅威があるためです。報告書の評価にある「2035年にも機密性が必要なデータ」という条件は、移行の優先度を考えるためのものです。暗号を破れる量子コンピューターの完成年を2035年と確定した数字ではありません。
一覧が不完全だと、費用と試験にも抜けが残る
交換対象が分からなければ、移行費用の見積もりも不確かになります。GAOは、不完全な棚卸し、費用を見積もる手順の未整備、ベンダーからの価格情報不足などを挙げました。一方、行政側には、初期の見積もりは政府全体のおおまかな規模を把握するためのものだった、という説明もあります。初期の概算と、実際の更新を発注するための精度を分けて読む必要があります。[1]
ここで重要なのは、見積もりを一度作って終わりにしないことです。対象システムや提供製品の条件が分かるたびに更新できるよう、担当者、情報源、更新手順を結んでおけば、どの不確かさが残っているかも追えます。
試験も、候補製品を探す工程と、自分たちの環境で動かす工程に分かれます。報告書で試験項目に部分対応した一機関は、候補となる実装を市場調査で探していましたが、実環境でのPQC試験は実施していませんでした。「試験の準備がある」を「試験済み」と読み替えないことが大切です。
標準ができた後に、利用環境で確かめること
NISTは2024年8月、PQCの最初の三つの最終規格を公表しています。ML-KEMは、通信する相手と共有する秘密の鍵を確立するための鍵カプセル化機構です。ML-DSAとSLH-DSAは、データや送信者の真正性を確かめるデジタル署名の方式です。同じ「耐量子」の技術でも役割が違い、一つを導入すればすべての用途を置き換えられるわけではありません。[2][3]
たとえば、通信の鍵の共有方法を更新しても、機器が受け取るソフトウェアの署名を確かめる仕組みは別に残ります。また、規格に沿った実装でも、通信相手や既存製品との組合せは利用環境で確かめる必要があります。NISTも移行の取組みを、脆弱なシステムの発見と優先付け、相互運用、移行手順の整備につなげています。[3]
今回のGAO報告を自分たちの準備に引き寄せて読むなら、「暗号を採用したか」だけでなく、「使っている場所を根拠付きで説明できるか」「費用の不確かな部分を更新できるか」「候補選定と実環境の試験を分けて記録できるか」が判断材料になります。量子計算機の登場時期を一点で当てることより、移行に時間のかかる部分を早く見つけるための点検です。
出典
- U.S. Government Accountability Office, Quantum Computing: Federal Actions Needed to Prepare for Emerging Cyber Threat, GAO-27-108740。2026年10月6日公開、10月14日訂正。監査期間は2024年2月〜2025年9月。Table 3、Figure 4、各評価項目と監査方法。
- NIST, NIST Releases First 3 Finalized Post-Quantum Encryption Standards。2024年8月13日公表。
- NIST CSRC, Post-Quantum Cryptography。標準化と移行の概要、2026年10月27日確認。